
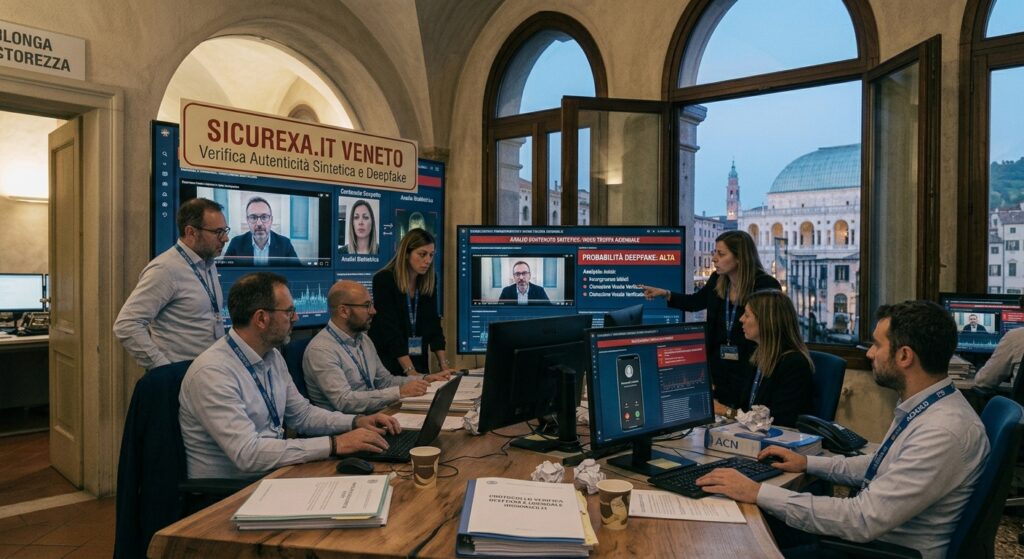
I contenuti sintetici generati dall’intelligenza artificiale, noti come deepfake, rappresentano una delle minacce emergenti più insidiose per il panorama informativo e per la sicurezza economica italiana. Video, immagini e audio realistici ma completamente falsi vengono utilizzati sempre più frequentemente sia per finalità di disinformazione, sia come strumento diretto di truffa economica, spesso combinando entrambi gli obiettivi in campagne sofisticate.
Sul fronte delle truffe economiche, il caso più emblematico riguarda le frodi che sfruttano la clonazione vocale per simulare la voce di un dirigente aziendale, un familiare o un consulente finanziario di fiducia. Una telefonata con una voce apparentemente autentica che richiede un bonifico urgente per una presunta emergenza aziendale, o un video messaggio che sembra provenire dal proprio commercialista, sono tecniche già utilizzate contro aziende e privati italiani, con danni economici significativi nei casi in cui la vittima non ha avuto modo o tempo di verificare l’autenticità della richiesta attraverso un canale alternativo.
Sul fronte della disinformazione, i deepfake vengono impiegati per creare contenuti falsi che coinvolgono figure pubbliche, politiche o aziendali, con l’obiettivo di manipolare l’opinione pubblica, influenzare mercati finanziari o danneggiare la reputazione di un’organizzazione. La combinazione tra la crescente qualità tecnica di questi contenuti e la velocità di diffusione garantita dai social media rende particolarmente difficile un intervento tempestivo di smentita, che spesso arriva quando il danno reputazionale si è già consolidato nell’opinione pubblica.
Riconoscere un deepfake sta diventando progressivamente più difficile anche per occhi esperti. Alcuni segnali possono comunque destare sospetto: movimenti innaturali degli occhi o della bocca nei video, incongruenze nell’illuminazione o nelle ombre, una qualità audio leggermente artificiale nelle clonazioni vocali, oppure semplicemente il contesto della richiesta, quando questa implica urgenza estrema e la necessità di bypassare le normali procedure di verifica aziendale.
Per le aziende italiane, la difesa più efficace contro le truffe basate su deepfake non è tecnologica ma procedurale: stabilire protocolli chiari per l’autorizzazione di operazioni finanziarie sensibili, che prevedano sempre una verifica su un canale diverso da quello utilizzato per la richiesta iniziale, ad esempio richiamando direttamente la persona coinvolta su un numero già noto e verificato, piuttosto che rispondere al numero da cui è arrivata la chiamata sospetta.
Sul piano normativo, l’Unione Europea sta progressivamente introducendo obblighi di trasparenza per i contenuti generati o manipolati dall’intelligenza artificiale, richiedendo in molti casi un’etichettatura esplicita. Tuttavia, l’applicazione pratica di queste norme resta complessa, soprattutto quando i contenuti vengono diffusi attraverso canali internazionali o piattaforme che sfuggono facilmente al controllo giurisdizionale nazionale, lasciando alle aziende e ai cittadini italiani la responsabilità primaria di sviluppare uno spirito critico e procedure di verifica adeguate.